IT-Sicherheit · Phishing · Google-Konto
Ein angebliches Gratisabo für Claude Max lockt auf eine täuschend echt gestaltete Seite. Das vermeintliche Google-Login ist jedoch kein Browserfenster, sondern Teil der Webseite – und soll Zugangsdaten abgreifen.
Der Köder mit dem Gratisabo
Die Kampagne nutzt ein Angebot, das auf den ersten Blick plausibel wirken soll: Angeblich habe Anthropic einen neuen Meilenstein erreicht und verschenke deshalb 10.000 einmonatige Claude-Max-Abos. Logos, Bewertungen und Verweise auf echte Unternehmensseiten geben der Seite einen seriösen Anstrich.
Nach der Auswahl eines Abos werden verschiedene Anmeldemöglichkeiten angezeigt. Der Weg über Apple erscheint als nicht verfügbar. Wer eine E-Mail-Adresse eingibt, landet ebenfalls beim Google-Login. Genau diese erzwungene Weiterleitung ist ein Warnsignal: Die Angreifer wollen nicht irgendein Kundenkonto, sondern gezielt Zugangsdaten für Google-Konten.
Wie Browser-in-the-Browser funktioniert
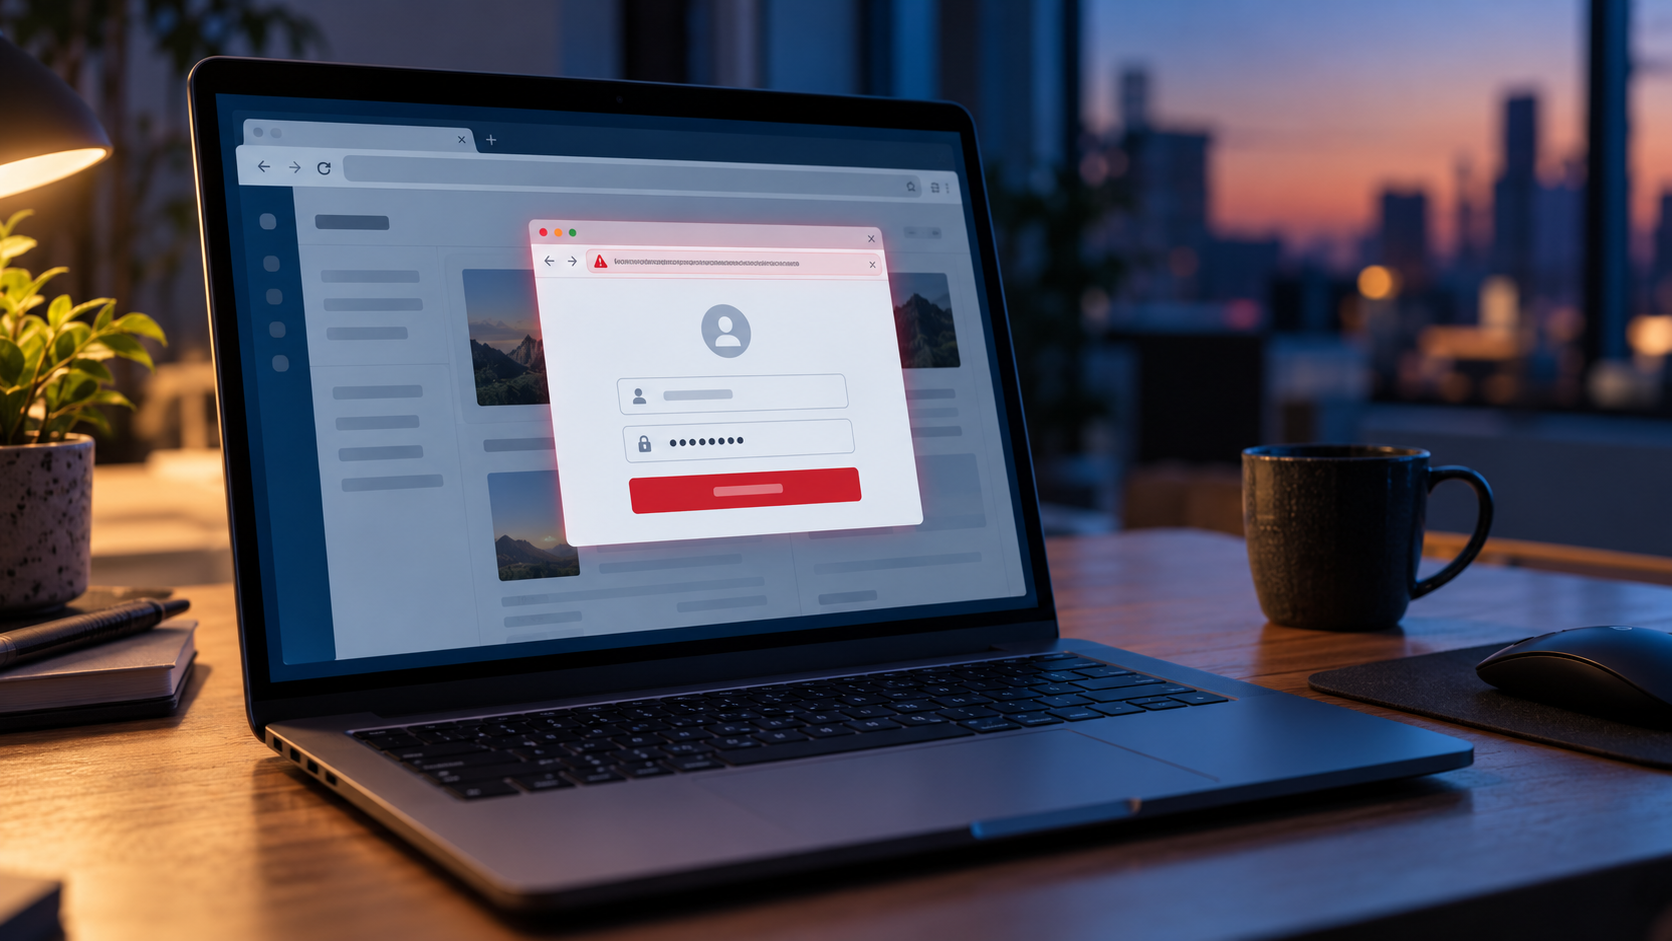
Bei der sogenannten Browser-in-the-Browser-Methode öffnet sich kein echtes separates Anmeldefenster. Die Phishing-Seite zeichnet stattdessen innerhalb des geöffneten Tabs ein Fenster nach. Es besitzt eine Titelleiste, lässt sich verschieben und zeigt scheinbar eine bekannte Google-Adresse samt Schloss-Symbol.
Das wirkt überzeugend, weil viele Nutzer bei einer Anmeldung über Google ein zusätzliches Fenster erwarten. Die dargestellte Adresszeile gehört aber nur zur manipulierten Webseite. Der echte Browser kann innerhalb einer Internetseite keine zweite, unabhängige Adressleiste erzeugen. Wer dort Benutzername und Passwort eingibt, übermittelt die Daten direkt an die Angreifer.
Zusätzlich fordert die Seite vor der Passworteingabe zu einer vermeintlichen Prüfung auf, ob ein Mensch vor dem Bildschirm sitzt. Dieser Zwischenschritt erzeugt Vertrauen und kann automatisierte Sicherheitsscanner erschweren.
Diese Warnzeichen helfen
- Die Anmeldung bleibt im selben Tab: Ein angebliches Zusatzfenster liegt sichtbar innerhalb der Webseite oder lässt sich nicht aus dem eigentlichen Browserfenster herausbewegen.
- Nur eine Anmeldung funktioniert: Andere Schaltflächen sind deaktiviert oder führen immer wieder zu Google.
- Die Adresse steht nur im nachgebauten Fenster: Entscheidend ist die echte Adressleiste des Browsers ganz oben, nicht eine grafische Leiste in der Seite.
- Zeitdruck und Verknappung: Eine begrenzte Zahl kostenloser Abos soll eine schnelle Entscheidung auslösen.
- Unpassende Verifizierung: Zusätzliche Prüfungen vor der Anmeldung können Teil der Täuschung sein.
Auch ein Schloss-Symbol allein beweist keine Vertrauenswürdigkeit. Es zeigt lediglich an, dass eine Verbindung verschlüsselt ist. Auf einer nachgebauten Oberfläche ist selbst dieses Symbol nur ein Bild.
So schützt du dein Google-Konto
Nutze für Google und andere wichtige Dienste ein einzigartiges Passwort oder, wenn möglich, einen Passkey. Eine Zwei-Faktor-Anmeldung schafft eine zusätzliche Hürde. Bestätige jedoch niemals unerwartete Sicherheitsabfragen oder Anmeldeversuche, die du nicht selbst ausgelöst hast.
Ein Passwortmanager kann bei der Kontrolle helfen: Füllt er gespeicherte Zugangsdaten auf einer vermeintlichen Login-Seite nicht automatisch aus, sollte die Domain besonders sorgfältig geprüft werden. Verlasse dich trotzdem nicht auf ein einzelnes Merkmal. Der sicherste Weg führt über die selbst geöffnete Originalseite.
Für Unternehmen lohnt sich außerdem eine kurze Sensibilisierung der Beschäftigten. Klassische Hinweise wie Tippfehler oder ein offensichtlich falsches Logo reichen bei modernen Phishing-Seiten nicht mehr aus. Entscheidend ist, echte Browseroberflächen von nachgebauten Fenstern unterscheiden zu können.
Was nach einer Eingabe zu tun ist
- Öffne das Google-Konto über eine selbst eingegebene Adresse und ändere das Passwort sofort.
- Prüfe die letzten Sicherheitsaktivitäten sowie angemeldete Geräte und beende unbekannte Sitzungen.
- Kontrolliere Wiederherstellungsdaten, App-Zugriffe und eingerichtete Weiterleitungen.
- Wenn das Passwort auch an anderer Stelle verwendet wurde, ändere es dort ebenfalls.
- Bei einem Firmenkonto informierst du unverzüglich die zuständige IT oder Administration.
Schnelles Handeln ist wichtig, weil ein kompromittiertes Google-Konto häufig Zugang zu E-Mails, Cloud-Dateien und weiteren verbundenen Diensten bietet. Wer den Vorfall meldet, hilft außerdem dabei, vergleichbare Nachrichten und Webseiten frühzeitig zu blockieren.