IT-Sicherheit · Vernetzte Betriebstechnik
Ein Cyberangriff auf Kühlanlagen kann aus vernetzter Technik ein teures Problem machen. Nach Meldungen über verdorbene Lebensmittel in deutschen Supermärkten zeigen wir, was bekannt ist, welche Fragen offenbleiben und wie Du Fernwartung und Überwachung besser absicherst.
Cyberangriff auf Kühlanlagen: Was in Deutschland gemeldet wurde
Ein Cyberangriff auf Kühlanlagen trifft einen Supermarkt unmittelbar: Die Technik läuft falsch, Lebensmittel werden unbrauchbar und das Tagesgeschäft gerät ins Stocken. BR24 berichtete am 3. November 2026 über manipulierte Temperaturen in europäischen Märkten und einen betroffenen Edeka-Markt in Reisbach. Bereits im Oktober waren ähnliche Vorfälle aus Frankreich bekannt geworden.
Auch aus Niedersachsen und Nordrhein-Westfalen wurden Vorfälle gemeldet. Die dort genannten Temperaturen und Schadenssummen stammen aus Berichten über einzelne Märkte. Sie sind keine einheitliche Bilanz für Deutschland. Für Betreiber zählt vor allem die Frage, ob ihre eigene Steuerung ausreichend geschützt ist.
Ungeklärt bleibt die Zuordnung aller Vorfälle zu bestimmten Tätern oder einer gemeinsamen Angriffskette. Censys beschrieb am 2. November eine neue europäische Welle, bestätigte jedoch keinen gemeinsamen Urheber mit den Oktober-Angriffen. Ähnliche Schäden beweisen allein keinen identischen Angriffsweg.
Warum die digitale Steuerung so viel Macht besitzt
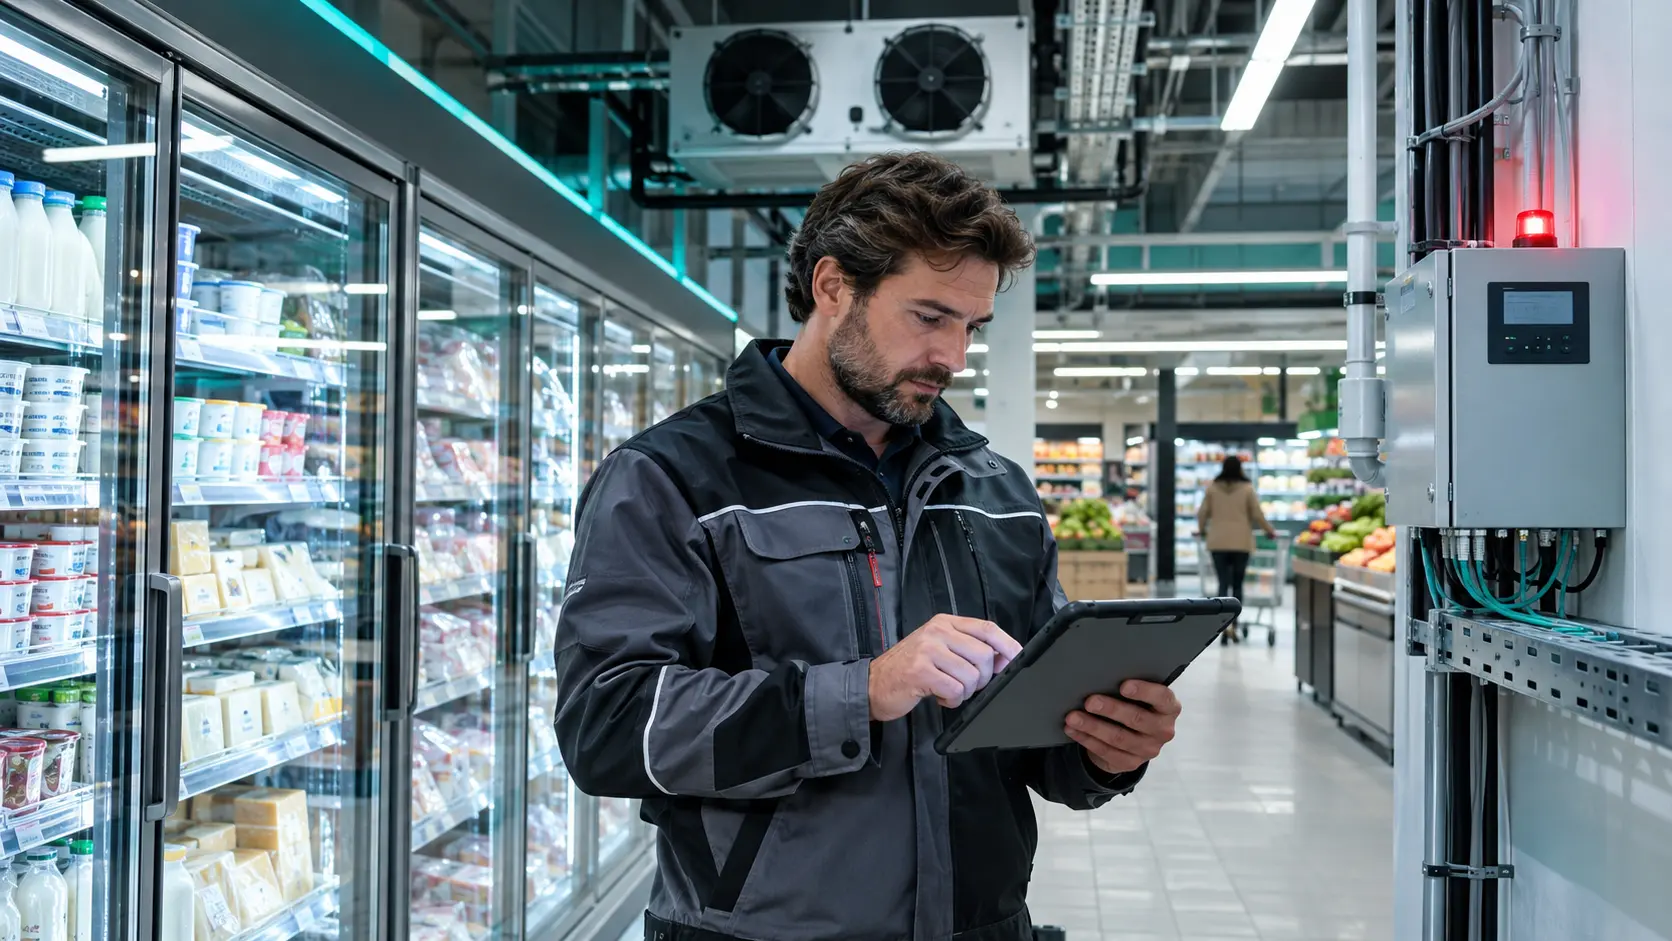
Vernetzte Kältetechnik lässt sich zentral überwachen und warten. Das spart Wege und hilft Fachbetrieben, Störungen schneller zu erkennen. Genau deshalb haben solche Zugänge weitreichende Rechte: Sie können Einstellungen verändern, Betriebsabläufe beeinflussen und Alarme verwalten.
Claroty Team82 dokumentierte im August 2026 mehrere Schwachstellen am Danfoss AK-SM 800A. Darunter waren Probleme bei der Anmeldung und der Verarbeitung von Eingaben. Der Hersteller veröffentlichte dafür korrigierte Firmware. Diese Forschung erklärt ein grundsätzliches Risiko; sie belegt nicht automatisch, welche Schwachstelle bei jedem aktuellen Vorfall genutzt wurde.
Auch die oft beschriebene Umschaltung auf „Heizen“ braucht eine Einordnung. In den Berichten spielt die Abtaufunktion eine Rolle. Aus veränderten Sollwerten folgt nicht zwangsläufig dieselbe tatsächlich erreichte Temperatur an allen Geräten. Für die Bewertung eines konkreten Schadens sind Messwerte und Protokolle entscheidend.
So begrenzt Du das Risiko Deiner Betriebstechnik
Das französische CERT-FR warnt ausdrücklich vor öffentlich erreichbaren Verwaltungsoberflächen. Seine Empfehlung: betroffene Zugänge aus dem öffentlichen Internet nehmen und Fernwartung über ein geschütztes Netz oder ein gesichertes VPN organisieren. Vor einer Unterbrechung sollten Betreiber die vertraglichen Melde- und Überwachungspflichten mit ihrem Kältefachbetrieb klären.
Zur Absicherung gehören außerdem aktuelle Firmware, geänderte Standardkennwörter und die Kontrolle der Konfiguration. Ein Rücksetzen allein beseitigt keine weiterhin bestehende Sicherheitslücke. Bei älteren Geräten ohne Sicherheitsupdates muss deshalb auch ein Austausch geprüft werden.
Vier Fragen für das nächste Wartungsgespräch
- Welche Steuerungen sind verbaut und werden sie noch mit Sicherheitsupdates versorgt?
- Wer darf aus der Ferne zugreifen und wie wird dieser Zugang geschützt?
- Wer bemerkt eine Temperaturabweichung, wenn der normale Meldeweg ausfällt?
- Wer ist außerhalb der Öffnungszeiten erreichbar und darf eingreifen?
Als zusätzliche Vorsorge ist eine unabhängige Temperaturüberwachung sinnvoll. Das ist unsere betriebliche Empfehlung: Messung und Alarmierung sollten möglichst nicht vollständig von derselben Steuerung abhängen, deren Fehlfunktion sie erkennen sollen.
Was der Fall für Dein Unternehmen bedeutet
Die Lehre reicht über Supermärkte hinaus. Vernetzte Heizung, Klima, Zutrittskontrolle oder andere Gebäudetechnik verdienen einen festen Platz im Sicherheitskonzept. Dabei geht es nicht darum, jede Fernwartung abzuschaffen. Es geht um klare Zuständigkeiten und Zugänge, die zum Risiko der Anlage passen.
Beginne mit einer Übersicht Deiner Geräte, Dienstleister und Wartungsverträge. Vereinbare anschließend, wer Updates prüft, Änderungen dokumentiert und im Notfall erreichbar ist. Ein kleines, gepflegtes Verzeichnis hilft im Ernstfall mehr als eine Sammlung längst vergessener Zugangsdaten.
Wenn bereits ein Angriff vermutet wird, sollten IT-Verantwortliche und Kältefachbetrieb gemeinsam handeln. Sichere Messwerte und Protokolle, dokumentiere Auffälligkeiten und lass die Anlage fachkundig prüfen. Ob Lebensmittel noch verwendbar sind, entscheidet sich nach den einschlägigen Sicherheits- und Hygienevorgaben, nicht nach einer wieder niedrigen Displayanzeige.
Du möchtest Deine Infrastruktur überprüfen? Unsere Informationen zu IT und Netzwerk helfen beim Einstieg. Für ein konkretes Vorhaben kannst Du Kontakt mit Marini aufnehmen.
Quellen und Recherche
Stand: 5. November 2026. BR24: „Hacker manipulieren erneut Kühlanlagen in europäischen Supermärkten – auch in Bayern“, 3. November 2026. CERT-FR: Warnung CERTFR-2026-ALE-012, aktualisiert am 16. Oktober 2026. Censys ARC: „European refrigerator controller redux: A new wave of refrigeration attacks“, 2. November 2026. Claroty Team82: „Freeze the Controller, Defrost the Food“, 9. August 2026.